PbootCMS上线后必须完成的9项安全加固操作
针对PbootCMS上线后高频入侵场景,梳理9项实操性安全加固动作,覆盖程序更新、路径隐藏、权限控制、防火墙部署等关键环节,助力中小企业快速建立基础防护体系。
程序版本更新:从源头切断已知漏洞入口
PbootCMS官方持续发布稳定版更新,修复已发现的安全缺陷与逻辑漏洞。上线前若使用的是旧版内核(如 v3.1.2 或更早),建议立即升级至当前最新稳定版。升级前需完整备份源码与数据库,避免覆盖过程中出现不可逆错误。对于存在二次开发的站点,禁用后台“在线升级”功能,改用人工比对方式替换核心文件——尤其注意 `/core/` 目录下的 `Controller.php`、`Model.php` 及 `/config/` 下的配置文件。所有模板均应基于官方纯净内核部署,严禁使用来源不明的破解版或封装版源码,此类包常内置远程调用后门与隐蔽数据回传机制。
后台入口重命名:让自动化扫描失效
默认后台地址 `/admin.php` 是主流攻击工具的重点探测目标。应在网站根目录中将其重命名为无规律组合,例如 `sysmgr_8f3k.php` 或 `panel_20260914.php`。命名需避开常见管理词(如 manage、backstage、control)及数字序列(如 admin123、admin888)。修改后,登录路径同步变更,且不得在模板注释、HTML源码、JS脚本或任何前端可见位置暴露新路径。若使用 Nginx 或 Apache,还可配合 rewrite 规则进一步隐藏真实文件名,但需确保 `.htaccess` 或 `nginx.conf` 中未泄露重定向逻辑。
后台账号密码策略:拒绝弱口令惯性
大量入侵事件源于管理员沿用初始账号 `admin` 与默认密码 `123456`。登录后台后,须立即通过右上角用户菜单进入密码修改页。新密码应满足:长度 ≥ 8 位,至少包含大写字母、小写字母、数字与一个特殊符号(如 `!@#$%^&*`),禁止使用域名拼音、手机号、生日或键盘连击(如 qwerty、12345678)。建议启用密码周期更新机制,每季度轮换一次,并避免多站共用同一组凭证。
SQLite 数据库路径隐藏:防止直接下载泄露
当站点采用 SQLite 存储(常见于轻量级部署或测试环境),其数据库文件 `pbootcms.db` 默认置于 `/data/` 目录下,该路径极易被扫描器识别并批量下载。须通过 FTP 或宝塔文件管理器将 `/data` 文件夹重命名为非标准名称,如 `db_secure_20260914`。随后编辑 `/config/database.php`,定位 `'dbname' => '/data/pbootcms.db'` 行,将其更新为 `'dbname' => '/db_secure_20260914/pbootcms.db'`。修改后务必检查大小写、斜杠方向及特殊字符是否完全一致,否则将导致后台无法加载。
Linux 主机目录权限收紧:最小化写入范围
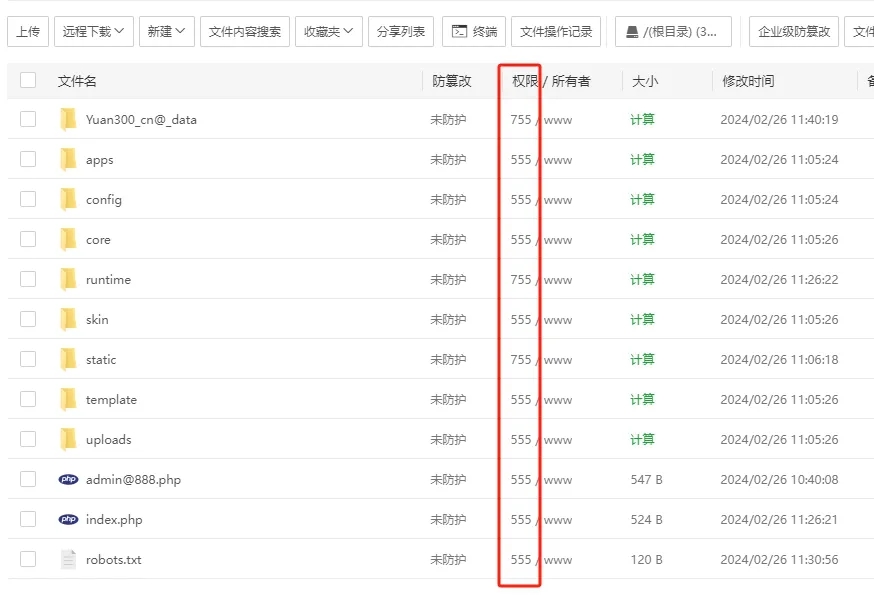
在具备 SSH 权限的 Linux 环境中,应遵循“默认禁止写入”原则。全站目录与文件统一设为 `555`(仅读+执行),仅对三个必要目录开放 `755` 权限:`/runtime/`(缓存生成)、`/db_secure_20260914/`(重命名后的 SQLite 目录)、`/static/`(附件上传)。删除无业务价值的目录(如 `/doc/`、`/rewrite/`),减少攻击面。Windows 虚拟主机虽不支持数字权限,但在面板中应关闭除上述三目录外所有文件夹的“写入”开关。
robots.txt 敏感路径屏蔽:阻断搜索引擎信息暴露
根目录下的 `robots.txt` 不仅影响 SEO,更是防御链一环。需明确禁止爬虫访问以下路径:
User-agent: *
Disallow: /admin/
Disallow: /template/
Disallow: /static/
Disallow: /api/
Disallow: /app/
Disallow: /?*
此配置可防止后台入口、模板结构、接口定义等敏感信息被公开索引,降低被针对性分析的风险。
后台安全参数激活:启用内置防护模块
进入后台「配置参数 → 安全设置」页面,逐项开启:
- 留言与表单提交验证码(推荐使用图形+滑动双因子)
- 登录失败锁定(建议 5 次错误后锁定 30 分钟)
- IP 白名单(适用于固定办公网络)
- 模板子目录隔离(提升模板层防篡改能力)
这些选项无需代码改动,属即启即用型防护,应作为上线前必检项。
服务器级防护组件部署:构建外围屏障
在宝塔面板中,安装并启用「堡塔企业级防篡改(重构版)」与「Nginx 防火墙」,开启 PHP 后门扫描与文件变更实时告警。若使用虚拟主机,务必关闭 FTP 账号创建权限,限制文件上传通道。Windows 服务器需部署 D盾或安全狗,启用 Webshell 实时拦截规则。所有防护组件应定期更新规则库,确保应对新型攻击手法。
备份机制双轨运行:本地+服务器分离存储
自动备份不能替代人工干预。需同时启用两项措施:一是在服务器端配置每日全站源码+数据库自动快照;二是每周手动导出备份包,保存至本地电脑或独立网盘。特别提醒:虚拟主机厂商通常只保留最近 3–5 天备份,且若服务器已被植入木马,其备份文件本身可能已被污染,无法用于可信恢复。因此离线备份是最后一道防线。
常见问题
关于《PbootCMS上线后必须完成的9项安全加固操作》的 FAQ
《PbootCMS上线后必须完成的9项安全加固操作》这篇教程主要讲了什么?
针对PbootCMS上线后高频入侵场景,梳理9项实操性安全加固动作,覆盖程序更新、路径隐藏、权限控制、防火墙部署等关键环节,助力中小企业快速建立基础防护体系。
按照《PbootCMS上线后必须完成的9项安全加固操作》教程操作遇到报错怎么办?
请优先核对代码或配置是否完全复制。如果是环境或权限问题,建议查阅本站的“常见问题排查”板块,或通过侧边栏联系客服获取技术支持。
本站的 PbootCMS 教程是免费的吗?
是的,乐帮模板提供的所有 PbootCMS 教程、标签手册与排错指南均完全免费开放阅读。我们致力于帮助大家降低建站门槛。
这篇教程里的代码可以直接复制到我的网站使用吗?
可以直接使用。复制代码时,请注意将代码中的 ID、栏目编码(scode)等占位符,替换为您自己网站的真实数据即可。