PbootCMS网站被挂马后完整处置指南:从清除到防护
针对PbootCMS网站被植入灰产链接的实战处置方案,涵盖漏洞定位、分步清理、自动化采集、环境加固及二次开发风险规避,提供可立即落地的技术操作指南。
灰产链接批量注入的典型表现与根源定位
当访问企业官网时突然跳转至博彩、贷款或成人内容页面,或在百度搜索结果中发现大量异常域名路径(如 `/seo/xxx.html`、`/link/xxx.php`),基本可判定网站已被灰产团伙利用漏洞植入恶意链接。这类攻击并非随机行为,而是针对PbootCMS特定版本的定向渗透。目前已确认,3.2.0以下版本存在`if`标签解析逻辑缺陷,攻击者可通过构造恶意模板语法绕过权限校验,向数据库或静态文件中写入黑链。该漏洞已在3.2.0正式版中修复,但大量仍在运行旧版本的企业站点尚未升级。
值得注意的是,部分使用3.2.0及以上版本的站点也出现类似现象。这通常指向两类非核心程序问题:一是服务器层面PHP配置宽松(如`allow_url_include=On`)、二是管理员账户弱密码导致后台被暴力破解后手动植入,而非框架本身漏洞。因此,排查不能止步于版本号,需同步检查服务器环境与操作日志。
分阶段清理:程序恢复、权限重置与死链清除
清理工作必须按顺序执行,避免遗漏环节导致二次感染。第一步是程序层还原:优先调用最近一次未被污染的完整备份;若无备份,则保留`data/`(数据库配置与附件)、`template/`(模板文件)、`static/`(前端资源)三个目录,其余全部清空,再以官方最新PbootCMS成品源码覆盖。特别提醒:二次开发过的项目不可直接套用此方案,需由开发人员比对修改点后逐项迁移。
第二步为文件系统加固。将网站根目录除`data/`、`static/`、`runtime/`外所有文件夹权限统一设为555(Linux下命令为`chmod 555 -R /path/to/root/*`),这三个目录则保持755。此举可阻断绝大多数通过Web写入的恶意脚本执行路径。
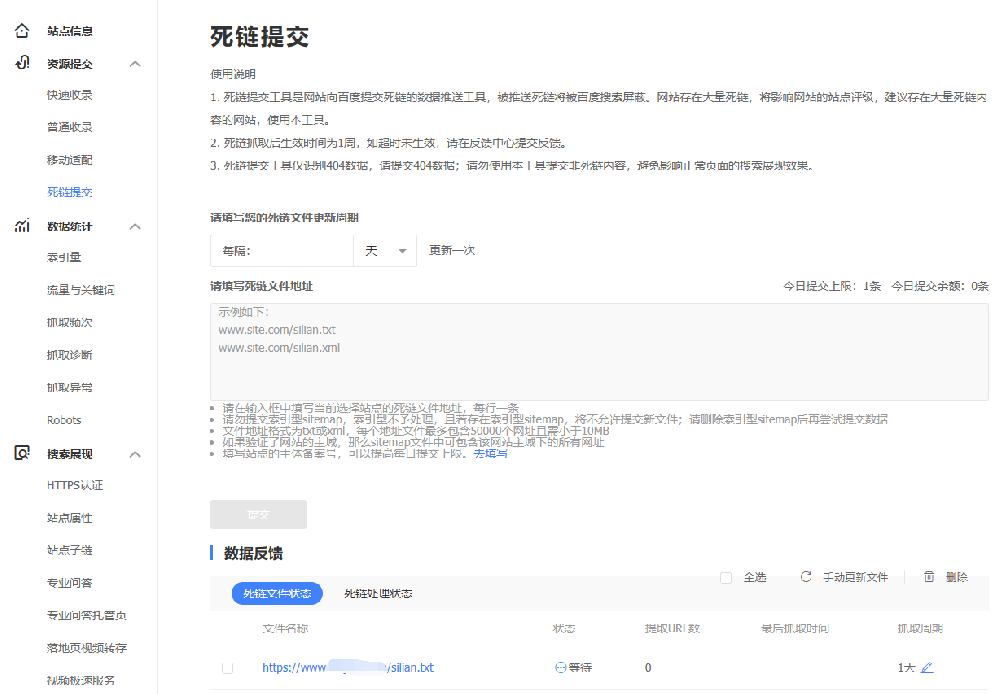
第三步聚焦搜索引擎残留。登录百度搜索资源平台,验证站点所有权后,使用`site:yourdomain.com`指令检索已收录的灰产URL。将全部异常链接整理为纯文本文件`silian.txt`,每行一条,提交至平台“死链提交”入口。关键前提是:这些URL必须已配置服务端强制返回HTTP状态码404,否则百度无法识别其失效状态。被动等待自然剔除可能耗时数月,主动提交通常5–7个工作日内完成索引清除。
自动化辅助:小批量手工采集与大批量工具协同
对于收录灰产链接少于20页的中小站点,可借助浏览器开发者工具(Network标签页)配合关键词筛选,手动记录异常请求路径。更高效的方式是使用命令行工具批量抓取:
curl -s "https://www.baidu.com/s?wd=site%3Ayourdomain.com+seo" | grep -o 'http[^"]*yourdomain.com[^"]*' | sort -u > silian.txt若百度结果页数超过50页,建议采用专业爬虫工具导出全量URL,再通过正则过滤非正常路径(如匹配`/link/`、`/seo/`、`/wp-`等特征字段)。不推荐依赖第三方代提交服务——50元/站的报价背后往往缺乏技术复核,且存在二次泄露风险。
长效防护机制:环境部署加固与日常监控闭环
一次清理不能替代系统性防护。PbootCMS环境部署阶段就应嵌入安全基线:在宝塔面板中关闭PHP的`exec`、`shell_exec`、`system`等危险函数;启用OPcache并禁用`auto_prepend_file`;数据库账号仅授予`SELECT,INSERT,UPDATE,DELETE`权限,严禁`FILE`或`SUPER`。同时,在Nginx/Apache配置中添加规则,拒绝访问`.php`结尾但路径含`/data/`、`/template/`的请求:
location ~ ^/(data|template|runtime)/.*.php$ {
    return 403;
}
日常运维中,建议每周执行一次完整性校验:对比当前`core/`目录文件MD5值与官方发布包哈希列表;每月导出`data/cache/`下所有缓存文件,扫描是否含`eval(`、`base64_decode(`等可疑字符串。将这些动作固化为自动化脚本,可大幅降低人工疏漏概率。
模板安全延伸:避免二次开发引入新风险点
许多企业官网在使用PbootCMS成品源码后,会委托建站服务商添加自定义表单、地图插件或会员模块。这些扩展若未严格遵循官方标签规范,极易成为新的攻击入口。例如,未过滤用户输入即拼接进SQL查询的留言功能,或允许上传任意类型文件的附件模块,都可能被用于反向shell投递。建议所有新增功能上线前,进行基础渗透测试:尝试在表单字段中输入``、`' OR '1'='1`等payload,验证XSS与SQL注入防御有效性。
常见问题
关于《PbootCMS网站被挂马后完整处置指南:从清除到防护》的 FAQ
《PbootCMS网站被挂马后完整处置指南:从清除到防护》这篇教程主要讲了什么?
针对PbootCMS网站被植入灰产链接的实战处置方案,涵盖漏洞定位、分步清理、自动化采集、环境加固及二次开发风险规避,提供可立即落地的技术操作指南。
按照《PbootCMS网站被挂马后完整处置指南:从清除到防护》教程操作遇到报错怎么办?
请优先核对代码或配置是否完全复制。如果是环境或权限问题,建议查阅本站的“常见问题排查”板块,或通过侧边栏联系客服获取技术支持。
本站的 PbootCMS 教程是免费的吗?
是的,乐帮模板提供的所有 PbootCMS 教程、标签手册与排错指南均完全免费开放阅读。我们致力于帮助大家降低建站门槛。
这篇教程里的代码可以直接复制到我的网站使用吗?
可以直接使用。复制代码时,请注意将代码中的 ID、栏目编码(scode)等占位符,替换为您自己网站的真实数据即可。